Определите проблему
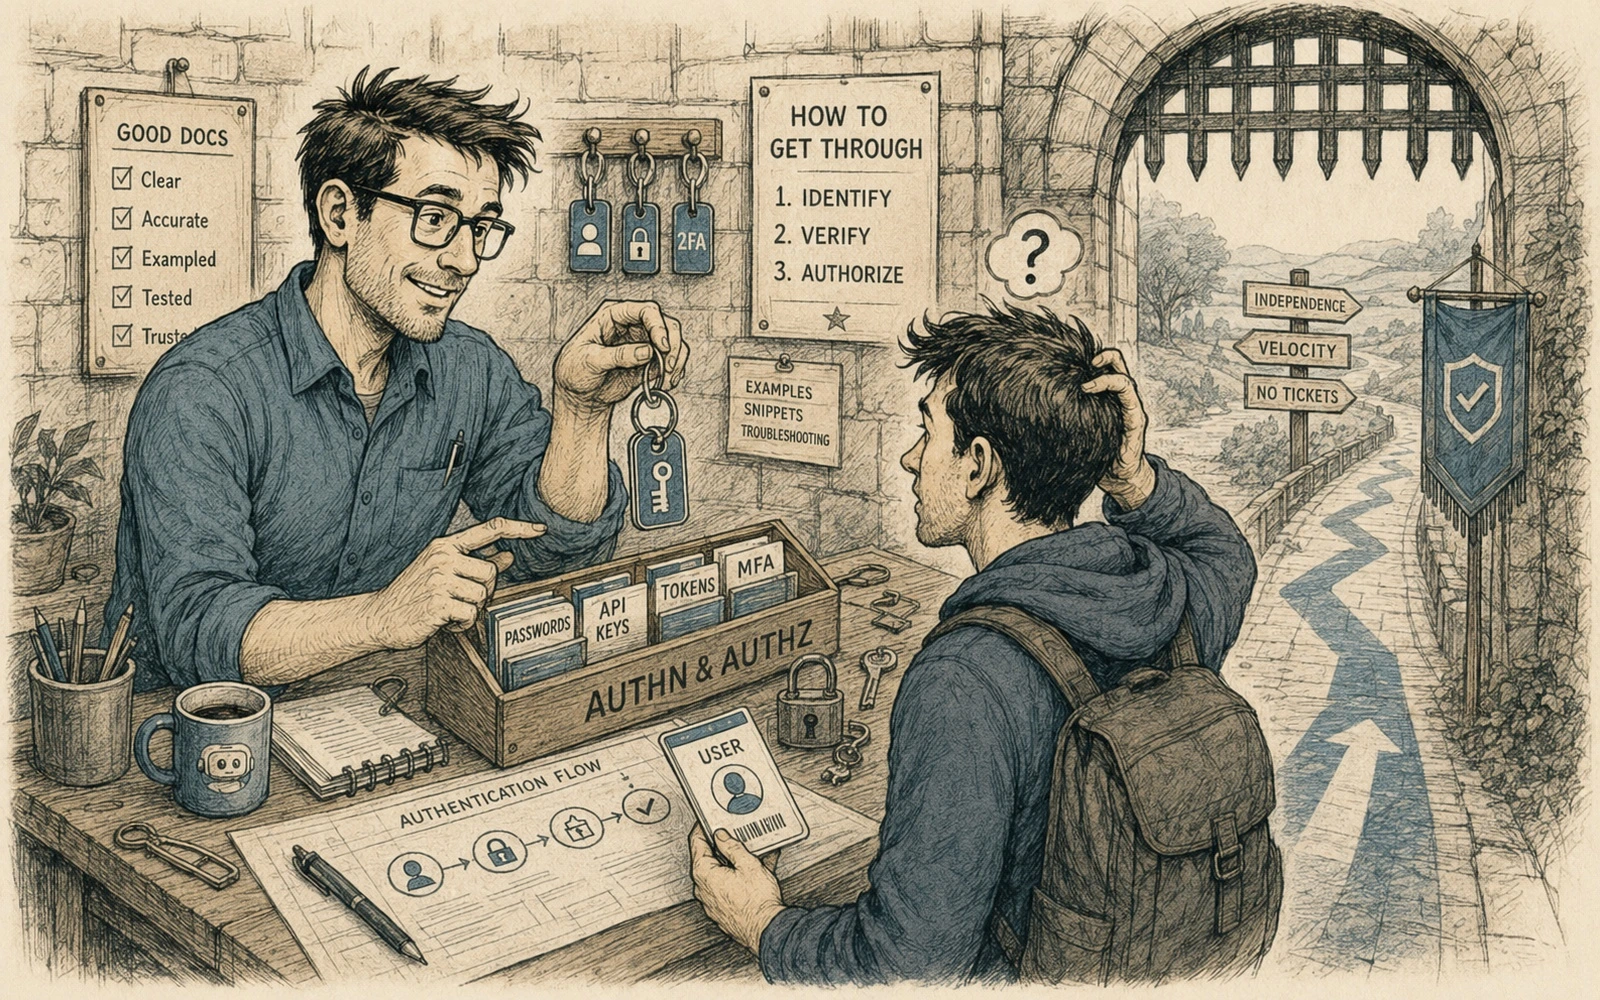
До первого HTTP-запроса объясните prerequisites, роли, окружения и способ выдачи учётных данных. Документация аутентификации должна провести читателя от получения credentials до проверенного первого запроса без угадывания шагов, важных для безопасности.
Выберите рабочую модель
Покажите точное место передачи данных и требуемую форму заголовка, префикса, подписи, cookie или сертификата. Явно скажите, где взять credentials, куда их передавать, чем отличаются окружения и какие значения нельзя коммитить в исходный код.
Встройте в процесс
Опишите срок жизни и ротацию, включая возможность безопасного пересечения старых и новых ключей. Опишите срок жизни token, refresh или rotation и точные признаки истёкших или недостаточных прав.
Проверьте результат
Отделяйте ошибки аутентификации от ошибок авторизации, чтобы пользователь не перевыпускал корректные учётные данные. В troubleshooting разведите неверный формат credentials, отсутствие permissions, неправильный audience и ошибки времени или окружения.
Сохраните сопровождаемость
Дайте порядок диагностики: окружение, тип данных, передача, требования времени или подписи, затем права. Периодически проверяйте инструкцию с чистой учётной записью: опытные сотрудники чаще всего пропускают именно те шаги setup, которые создают обращения в поддержку.
Практический разбор
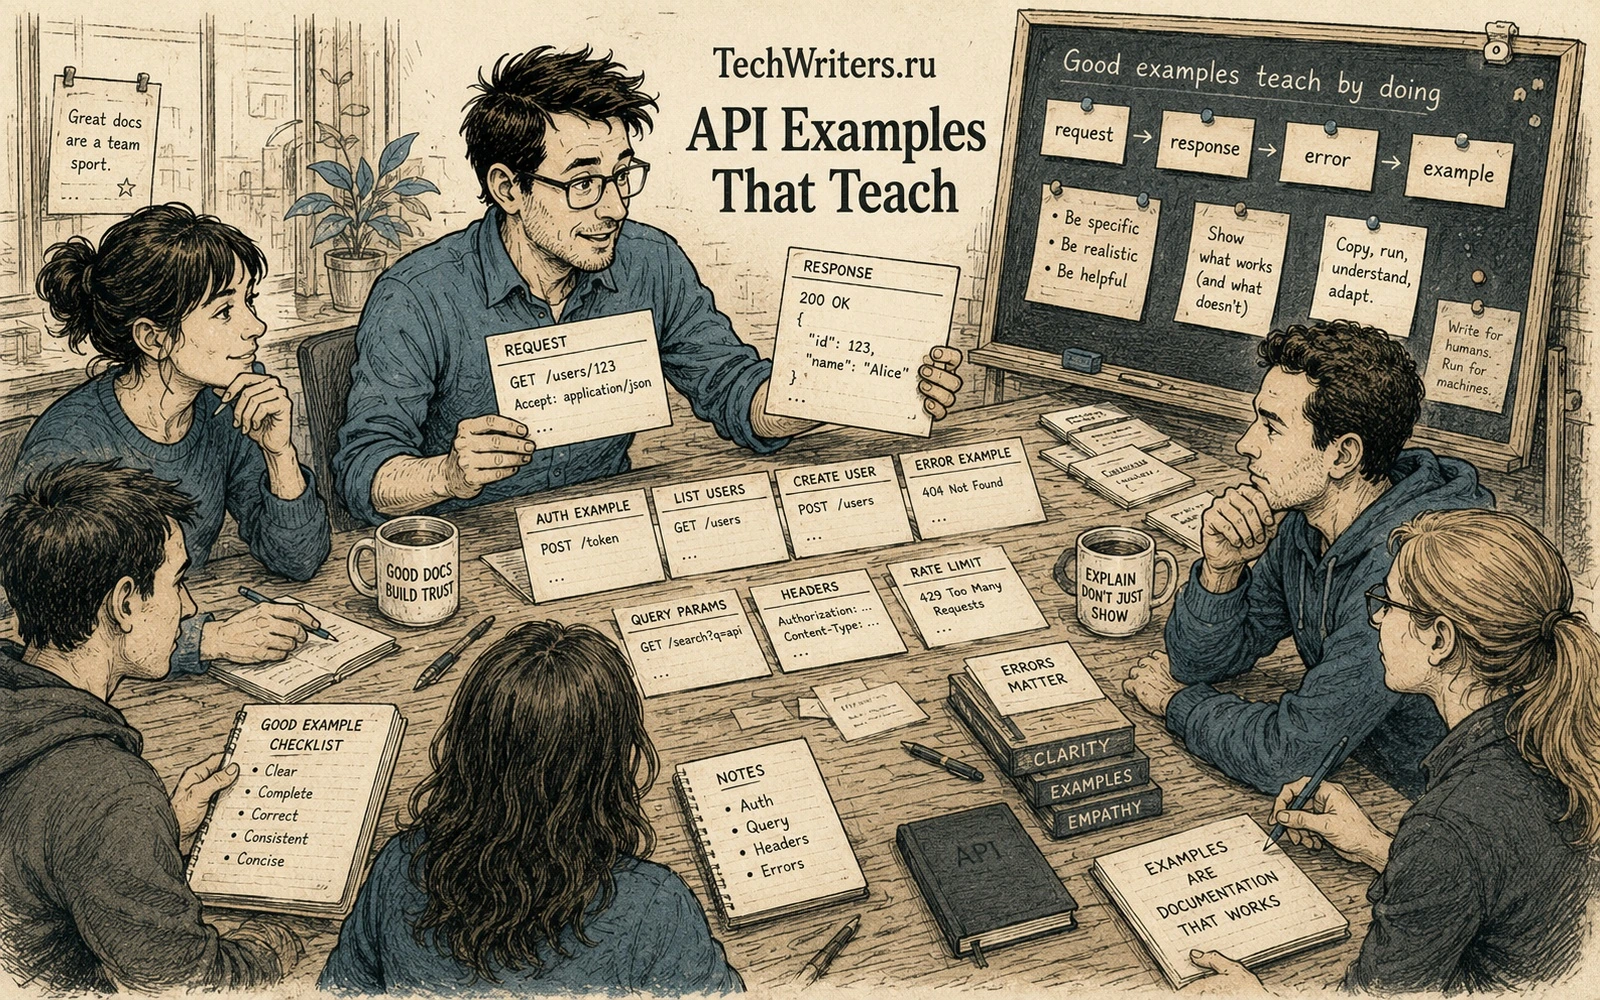
Превратите «Документация по аутентификации, которая уменьшает обращения в поддержку» в одну законченную задачу разработчика. Возьмите вымышленный, но реалистичный ресурс — например отчёт, устройство или заказ — и опишите кратчайший путь от аутентификации до успешного результата. Включите запрос, важные поля ответа, одну вероятную ошибку и следующее действие после неё. Пример должен быть принципиально выполнимым даже без живого сервиса.
Проверьте его так, будто по нему действительно пишут клиент:
- какие значения разработчик обязан заменить;
- какие идентификаторы возвращает сервер и где они используются дальше;
- какой статус или поле подтверждает успех;
- что делать при ошибке credentials, входных данных или rate limit.
Если ответы разбросаны по несвязанным страницам, документация может быть формально полной, но практически слабой. Хорошая API-документация позволяет предсказать взаимодействие с системой, а не только узнать названия endpoint-ов.
Короткий редакционный чек-лист
- Определите проблему. До первого HTTP-запроса объясните prerequisites, роли, окружения и способ выдачи учётных данных.
- Выберите рабочую модель. Покажите точное место передачи данных и требуемую форму заголовка, префикса, подписи, cookie или сертификата.
- Встройте в процесс. Опишите срок жизни и ротацию, включая возможность безопасного пересечения старых и новых ключей.
- Проверьте результат. Отделяйте ошибки аутентификации от ошибок авторизации, чтобы пользователь не перевыпускал корректные учётные данные.